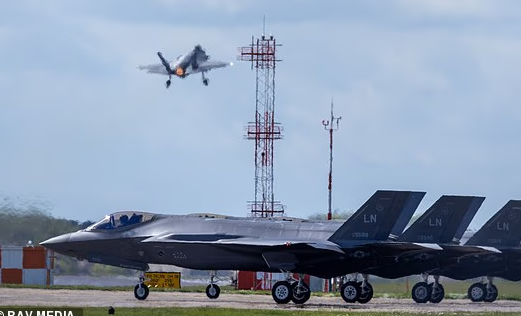
Foto credit: Bav Media
Hakerët rusë kanë vjedhur qindra dokumente ushtarake të ndjeshme që përmbajnë detaje për tetë baza të RAF-it dhe Marinës Mbretërore si dhe emra dhe email-e të stafit të Ministrisë së Mbrojtjes – dhe i kanë publikuar në rrjetin e errët, zbulon The Mail on Sunday.
Në atë që është përshkruar si një shkelje “katastrofike” e sigurisë, kriminelët kibernetikë kanë hyrë në arkivin e dokumenteve duke hakuar një kontraktor mirëmbajtjeje dhe ndërtimi të përdorur nga Ministria e Mbrojtjes.
Sulmi ‘gateway’ – që kishte në shënjestër palën e tretë Dodd Group – u ka lejuar bandave kibernetike të anashkalojnë mbrojtjen pothuajse të padepërtueshme kibernetike të përdorur nga Forcat e Armatosura.
Ministria e Mbrojtjes tha se po heton shkeljen e madhe të të dhënave dhe sigurisë, që besohet të jetë kryer nga grupi rus Lynx.
Dokumentet e rrjedhura të shikuara nga MoS zbulojnë informacione për një numër bazash të ndjeshme të RAF-it dhe Marinës, përfshirë RAF Lakenheath në Suffolk, ku bazohen avionët F-35 të Forcave Ajrore të SHBA-së dhe ku besohet se ruhen bombat bërthamore.
Baza të tjera përfshijnë RAF Portreath – një stacion radar sekret që është pjesë e rrjetit të mbrojtjes ajrore të NATO-s – dhe RAF Predannack, që tani është selia e Qendrës Kombëtare të Dronëve të Mbretërisë së Bashkuar.
Detaje të emrave të kontraktorëve, regjistrimeve të makinave dhe numrave të celularëve, si dhe emra dhe email-e të personelit të Ministrisë së Mbrojtjes, janë gjithashtu ngarkuar. Disa dokumente janë të shënuara si ‘Të Kontrolluara’ ose ‘Zyrtare të Ndjeshme’.
Zbulimi vjen pas një paralajmërimi nga Qendra Kombëtare për Sigurinë Kibernetike javën e kaluar, se numri i sulmeve të rëndësishme kibernetike në Mbretërinë e Bashkuar ka arritur një rekord të ri, me 204 sulme të ndodhura deri në shtator.
Një ish-oficer i inteligjencës ushtarake i tha gazetës MoS se shkelja ishte një “dështim katastrofik i sigurisë” që do të shkaktonte “alarm të madh” në SHBA.
Koloneli Phil Ingram, një ish-anëtar i Korpusit të Inteligjencës që ka shërbyer gjithashtu në Irak dhe Ballkan, shtoi: “Çdo informacion i ndjeshëm, nga email-et deri te numrat e telefonit celular, do të jetë i dobishëm për armiqtë tanë.”
“Kjo është edhe një tjetër shkelje e turpshme e zinxhirit të furnizimit të Ministrisë së Mbrojtjes, që komprometon të dhëna të ndjeshme. Nuk duket se kalon asnjë javë pa një tjetër shkelje të lidhur me MoD-in dhe pa asnjë shenjë përgjegjësie.
Ka shumë gjasa që kjo të jetë pasojë e infrastrukturës së dobët IT që ka Ministria e Mbrojtjes, proceseve të saj të ngurta dhe të vjetruara, si dhe mungesës së thjeshtë të kujdesit.”
Informacioni u shfaq në rrjetin e errët pasi grupi hakerësh depërtoi në sistemet e Dodd Group, një kontraktor i madh britanik për ndërtim dhe mirëmbajtje.
Kriminelët u mburrën se kishin “nxjerrë në heshtje rreth 4TB [terabajt] të dhënash, përfshirë materiale nga depo të sigurta”, duke shkaktuar frikë se kundërshtarët e Britanisë mund ta shfrytëzojnë këtë informacion për të depërtuar në sistemet e mbrojtjes dhe të qeverisë.
Rrjeti i Dodd Group u shkel për herë të parë më 23 shtator, me hakerët që lëshuan një ultimatum të frikshëm: “Koha po mbaron – keni mundësinë ta zgjidhni këtë çështje para se të ndodhin pasojat e pashmangshme.”
Që atëherë, grupi ka filluar të publikojë materialin e vjedhur në faza, duke postuar dy nga katër publikimet e planifikuara në rrjetin e errët deri më tani.
Brenda dokumenteve të rrjedhura, rreth një mijë prej tyre janë formularë vizitorësh për RAF Portreath që përmbajnë të dhëna të kontraktorëve dhe personelit të Ministrisë së Mbrojtjes, si dhe regjistra vizitorësh për RNAS Culdrose, një nga stacionet ajrore kryesore të Marinës Mbretërore.
Ndër materialet e publikuara janë udhëzime të brendshme për email-et dhe instruksione sigurie, të cilat mund të shfrytëzohen për të krijuar sulme phishing shumë bindëse.
Gjenden gjithashtu dokumente që lidhen me grupin ndërtimor Kier, për punime në RAF Lakenheath, ku thuhet se bombat termobërthamore B61-12 janë dorëzuar në korrik, si dhe në RAF Mildenhall, që shërben gjithashtu si bazë për skuadrat luftarake amerikane F-35.
Dokumente të tjera të rrjedhura përfshijnë materiale të lidhura me HMS Raleigh, HMS Drake dhe RAF St Mawgan.
Dodd Group, i cili vitin e kaluar realizoi një qarkullim prej 294 milionë £ dhe një fitim bruto prej 53 milionë £, ka kryer gjithashtu punë për NHS-in, infrastrukturën e mbrojtjes dhe Dukatin e Cornwall-it, pasuri private në pronësi të Princit William.
Ekspertët kanë paralajmëruar se edhe të dhënat që duken të zakonshme mund t’u ndihmojnë kundërshtarëve të huaj të ndërtojnë inteligjencë mbi infrastrukturën mbrojtëse të Britanisë.
Profesori Anthony Glees, ekspert i sigurisë dhe mbrojtjes nga Universiteti i Buckingham-it, i tha gazetës The Mail on Sunday: “Kjo është një shkelje masive e sigurisë kombëtare, dhe është një shkelje me dy drejtime, sepse jo vetëm që lidhet me të dhëna me rëndësi të madhe për armiqtë dhe kundërshtarët e mundshëm të Britanisë, por është gjithashtu një siklet për aleatët e Britanisë, veçanërisht për SHBA-në.”
Besohet se grupi Lynx është i bazuar në Rusi dhe rekruton hapur në forume të nëndheshme rusishtfolëse. Në përputhje me shumë grupe kibernetike me bazë në Moskë, ai shmang shënjestrimin e organizatave në shtetet ish-sovjetike.
Duke konfirmuar një “incident kibernetik”, një zëdhënës i Dodd Group tha se “të dhëna të kufizuara” janë vjedhur dhe kompania ka “siguruar dhe rikuperuar sistemet tona”.
Ministria e Mbrojtjes tha se po “heton aktivisht” situatën./DailyMail/
 Sheshi i mbushur me studentë dhe qytetarë: ‘Studentët fitojnë’, mesazhet kundër pushtetit jehojnë në Beograd
 Zgjedhjet nën hijen e Kremlinit: Vuçiq përballë studentëve, Uashingtonit dhe Brukselit
 Serbia nën hijen e skenarit gjeorgjian: Si mund ta shndërrojë Vuçiq një krizë zgjedhore në instrument për forcimin e pushtetit
 Kur mbushet kupa: Përulja e Vuçiqit para Mladiqit e parkoi Serbinë pranë rrugës evropiane
 Makthi i Putinit: Riorganizimi i ardhshëm i Kongresit
 Irani emëron shefin e raketave të sanksionuara nga OKB-ja si ministër të Mbrojtjes